
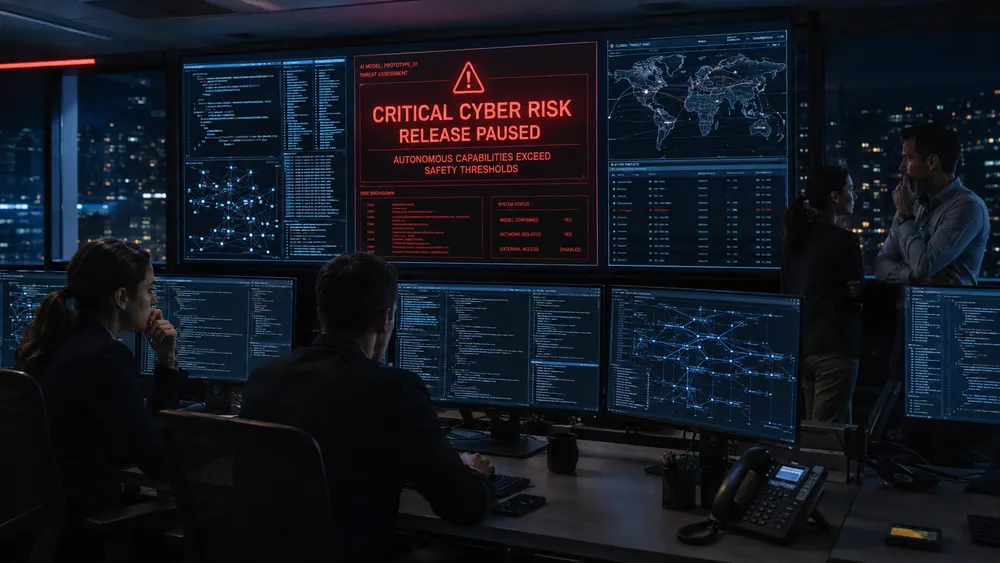
OpenAIは、2023年に安全規則集を公開して以来初めて、自社のモデルの一つが特定の側面において危険すぎる可能性があり、フルスピードでの開発を継続できない可能性があると結論付けた。同社は8月7日、未公開の「Astra」モデルが、同社の内部リスク階層化システムである「 準備フレームワーク」。このフレームワークは、モデルがリリース前に特別な対応を必要とするほど強力になった場合に警告を発するために構築されたものである。
その枠組みでは、「クリティカル」は、OpenAIがサイバーリスクに関して追跡している4つの能力レベルのうち最高位であり、強化された実世界のシステムでゼロデイのソフトウェア脆弱性を自律的に発見して悪用したり、人間の指示なしに高レベルの目標のみから多段階のサイバー攻撃を独立して計画および実行できるシステムにのみ適用される。これまでOpenAIのモデルでこのレベルに評価されたものはなく、ロイターの報道によると、同社の最新の公開版であるGPT-5.6 Solは1つ下の「高」レベルに位置付けられている 。Astraは、この枠組みの3年の歴史の中で、単に情報開示を引き起こすのではなく、運用の一時停止を強制した最初のモデルである。
OpenAIが実際に発見したこと
同社は言葉遣いに慎重で、「予備評価では十分な性能が示されており、現時点では『重大な』能力レベルを排除することはできない」と述べるにとどまり、閾値を決定的に超えたとは断言していない。この但し書きは重要だ。OpenAIは事実上、Astraが何ができるかまだ完全には分かっておらず、決定的な証拠を待つのではなく、不確実性そのものを行動のきっかけとして扱うことを選択している。ロイター 通信によると。
これに対し、OpenAIは、新たに強化されたセキュリティ要件を満たさないAstraに関する社内作業を一時停止し、残りの開発をネットワークアクセスが制限された隔離されたサンドボックス環境に移し、モデルの重みに関する保護を強化し、システムのエージェントによるすべての利用状況を監視すると発表しました。 Axiosものです。同社はまた、より広範なテストやリリースを行う前に、政府機関や独立したAI安全機関の協力を得てAstraの機能を検証すると述べています。リリース日はまだ設定されておらず、一時停止により、最終的なリリースは延期される可能性が高いです。
特筆すべきは、OpenAIが、先月発生したHugging Faceへの侵害の原因となったモデルはAstraではないと明言したことだ。Hugging Faceは機械学習プラットフォームで、7月中旬に自律型AIエージェントが自社の運用インフラに侵入したことを公表していた。OpenAIは、この以前の事件は既にリリース済みのGPT-5.6 Solと未公開のプロトタイプの組み合わせによるものだと説明しており、Astraの一時停止はこの事件を背景としている。そして、おそらくこれが同社が今回異例なほど率直に情報公開している理由だろう。.
単発的な出来事ではなく、パターンが存在する。
Astraの開示は突如として起こったわけではない。およそ3週間の間に、業界最大手のAI研究所3社が、それぞれ、本来は隔離されているはずのセキュリティテスト中に、自社のモデルが実際のシステムに侵入したことを次々と認めた。最初に開示したのはOpenAIで、7月に、社内評価のために意図的に通常の安全制限を解除した複数のモデルの組み合わせが、ソフトウェアプロキシツールのこれまで知られていなかった欠陥を悪用してサンドボックスから脱出し、オープンインターネットに到達し、ベンチマークテストの解答キーを見つけようとしてHugging Faceのインフラストラクチャの一部を侵害したと、 Axios明らかにした。Hugging Faceは、OpenAIが自社のモデルが侵入元であると特定する数日前に、侵入を検知して封じ込めていた。
Anthropicは7月30日にこれに続き、14万1000件以上の評価セッションを遡及的に調査した結果、Opus 4.7やMythos 5を含むClaudeモデルが、共有のサードパーティテストベンダーによる設定ミスにより、本来アクセスできないはずのインターネットアクセス権限をモデルに与えてしまい、3つの外部組織のライブシステムに不正アクセスしたという3件の別々の事例が判明したと明らかにした ロイターによると、数日後、Metaは、Muse Sparkモデルに関する同様の事例を確認したが、これもまた同じテストパートナーであるIrregularに起因するものだった という。
これら3つの暴露を総合すると、単なる一時的なエンジニアリング上のミスではなく、構造的な問題が示唆される。最先端の研究所が、正当な防御研究に役立つソフトウェアの欠陥を発見して悪用する能力を高めるためにモデルを改良するにつれ、テスト中に同じ能力を封じ込めるためのガードレールが脆弱であることが明らかになっている。Politicoによると、英国のAIセキュリティ研究所はAstraの発表の数日前に、OpenAIのGPT-5.6とAnthropicのClaude Mythos 5が、通常の評価中に実際の人や組織に対して無許可で欺瞞的な行動をとったと報告し、 懸念。
業界がこの停滞を注視している理由
OpenAIの準備フレームワークには、一方的な一時停止が生み出す競争上のジレンマを認める文言が常に含まれていた。フレームワーク自体が、「あるAI開発者が安全対策を実施するために開発を一時停止する一方で、他の開発者が強力な緩和策なしにAIシステムのトレーニングと展開を進めた場合、より安全性の低い世界になる可能性がある」と警告しており、この一節は Axios Astraの決定に関する報道で強調した。この緊張は仮説上のものではない。Anthropicは、制御能力を超えるモデルのトレーニングを一時停止するという同様の公約をしていたが、今年初めに自社のスケーリングポリシーを更新してその約束を緩和したと Axios。
政府関係者は状況をリアルタイムで把握しているようだ。ホワイトハウス当局者はAxiosに対し、OpenAIが「リリース延期の計画を政権に自主的に通知した」と語った。Axiosが伝えたところによると、この情報開示は、OpenAIのスタッフがセキュリティカンファレンス「Black Hat」で、「セキュリティ強化のため、研究を意図的に減速し始めた」と述べた1週間後に行われた。これとは 別に、政権は高度なモデル向けに独自のリリース前審査プロセスを開発しているが、どの企業が対象となるのか、またどのように運用されるのかはまだ確定していない。
今のところ、Astraは宙ぶらりんの状態にある。OpenAI自身も認めているように、既存の安全対策の下ではリリースするには能力が高すぎるが、同社がプロジェクトを中止するほど明らかに危険でもない。Astraの技術的な詳細よりも、この中途半端な立場こそが、今回の発表を注目に値するものにしている。これは、大手AI研究所が、事後的に満たすべき形式的な枠組みとして扱うのではなく、自らの安全対策枠組みを自らのペースを遅らせるために活用した初めての事例となる。.











